Stellen Sie sich vor, Sie melden sich bei einem Tool mit einer Wegwerf-E-Mail oder einem Wegwerf-E-Mail-Dienst an – nur um den Zugriff zu verlieren, weil der Posteingang abläuft, bevor eine Bestätigungs-E-Mail eintrifft.
Dies ist eine häufige Einschränkung herkömmlicher temporärer E-Mail-Systeme. Die meisten Wegwerf-E-Mail-Dienste sind für kurzlebige Sitzungen konzipiert, und viele beliebte Plattformen behandeln solche Domains zudem als Quellen mit geringem Vertrauensstatus, was die Zuverlässigkeit der E-Mail-Zustellung beeinträchtigen kann.
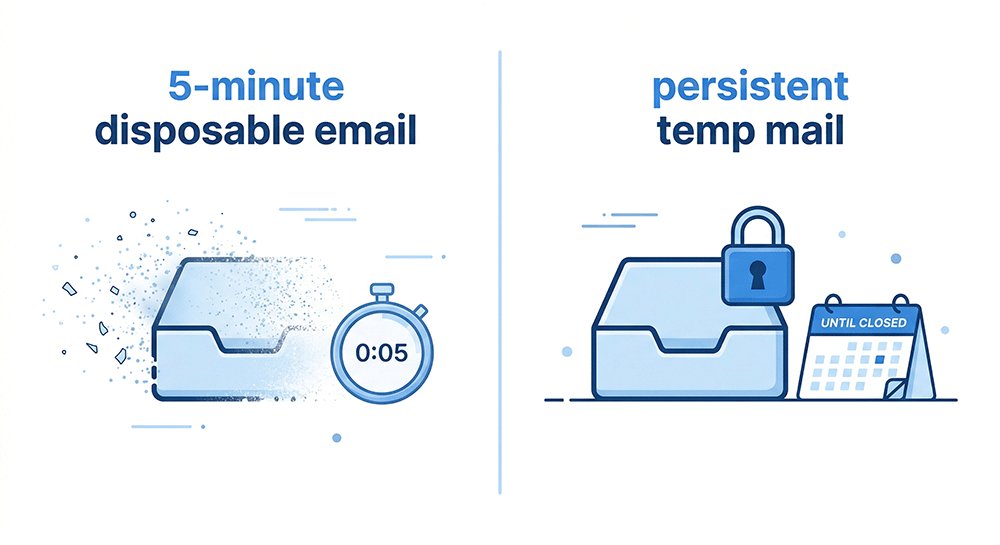
Gleichzeitig sind klassische „5-Minuten-Wegwerf-E-Mail“-Dienste von Natur aus zeitlich begrenzt, was bedeutet, dass sie nur für einmalige Anmeldungen geeignet sind und keine Folgeaktionen wie Passwortwiederherstellung oder erneute Verifizierung unterstützen.
Das Verhalten der Branche bei großen Online-Diensten (einschließlich SaaS-Plattformen und sozialen Netzwerken) spiegelt zunehmend einen Fokus auf E-Mail-Vertrauenssignale und Domain-Reputationsfilterung wider, wodurch kurzlebige Posteingänge für die fortlaufende Kontonutzung weniger zuverlässig werden.
Um sich an dieses Umfeld anzupassen, gehen Nutzer zu dauerhaften Wegwerf-E-Mails mit Passwort über – ein Modell, das den Zugriff auf den Posteingang von Browsersitzungen trennt und bei Bedarf einen kontrollierten Wiedereinstieg ermöglicht.
In diesem Leitfaden untersuchen wir, warum dauerhafte Wegwerf-E-Mails zu einer praktischen Weiterentwicklung der temporären E-Mail geworden sind – sie helfen Nutzern, die Kontinuität des Zugriffs zu wahren und gleichzeitig die Offenlegung ihrer primären Identität zu reduzieren.
Warum Wegwerf-E-Mails mit Passwort im Jahr 2026 im Trend liegen
1. Domain-Reputationskrise: Warum viele temporäre E-Mails 2026 scheitern
Im Jahr 2026 ist der Hauptgrund, warum temporäre E-Mails nicht mehr funktionieren, kein technischer Fehler – es ist die Domain-Reputation.
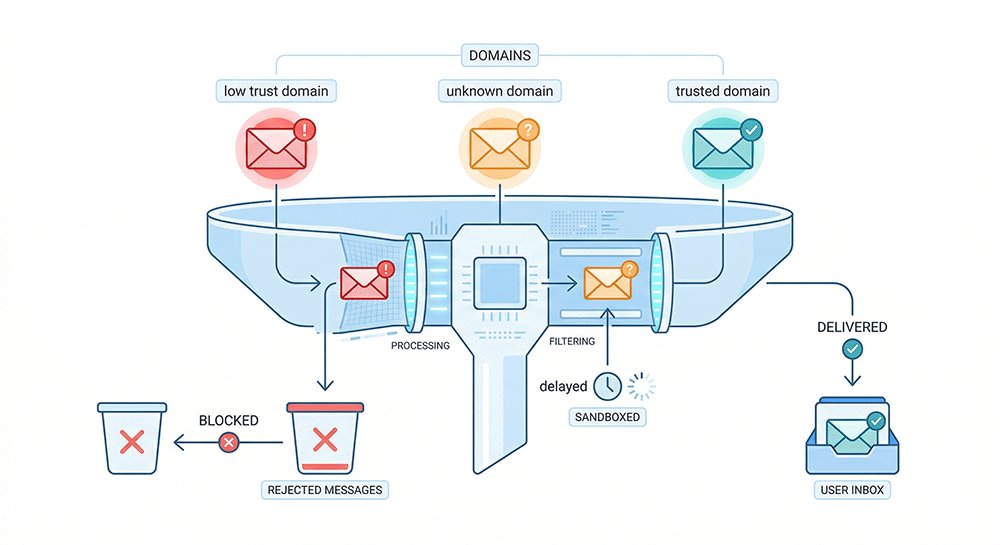
Die meisten modernen Plattformen bewerten eingehende E-Mails basierend auf der Vertrauenswürdigkeit der sendenden Domain. Wenn eine Domain häufig für Wegwerf-E-Mails verwendet oder wegen Missbrauchs markiert wurde, können E-Mails von dieser Domain verzögert, gefiltert oder vollständig blockiert werden.
Einfach ausgedrückt: Nicht alle E-Mail-Domains werden gleich behandelt.
Zum Beispiel:
- Neu erstellte oder häufig recycelte Domains, die von Wegwerf-E-Mail-Diensten verwendet werden, werden oft schnell markiert.
- Domains mit einer Geschichte von Spam-Meldungen werden eher gefiltert oder abgelehnt.
Reales Szenario:
Wenn Sie einen typischen 5-Minuten-E-Mail-Dienst verwenden, kommt die Bestätigungs-E-Mail möglicherweise nie an – nicht weil das System versagt hat, sondern weil die Domain von der empfangenden Plattform bereits als wenig vertrauenswürdig eingestuft wird.
Hinter den Kulissen hängt dies normalerweise von Faktoren ab wie:
- Alter und Historie der Domain
- Versandmuster (z. B. Volumen, Häufigkeit, Konsistenz)
- Spam-Meldungen und Status auf Blocklisten
Praktische Erkenntnis:
Viele kostenlose Wegwerf-E-Mail-Dienste scheitern nicht an Zustellfehlern, sondern weil ihre Domains bereits von empfangenden Systemen markiert oder in der Priorität herabgestuft wurden.
2. Warum Sie einen Posteingang benötigen, auf den Sie später zugreifen können
Im Jahr 2026 sind temporäre E-Mails nicht mehr nur für einmalige Anmeldungen gedacht.
Viele Plattformen erfordern mittlerweile Folgeaktionen nach der Registrierung – wie Anmeldeverifizierung, Sicherheitsüberprüfungen oder Kontowiederherstellung. Wenn Ihr Posteingang nach wenigen Minuten verschwindet, verlieren Sie den Zugriff auf diese kritischen E-Mails.
Eine passwortgeschützte Wegwerf-E-Mail löst dies, indem sie Ihnen einen Posteingang gibt, zu dem Sie jederzeit zurückkehren können.
Sie benötigen dies, wenn Sie:
- Erneute Verifizierungsprüfungen abschließen möchten: Einige Plattformen lösen Stunden oder Tage nach der Anmeldung „verdächtige Anmeldungen“ oder Sicherheitsprüfungen aus. Ohne Zugriff auf den ursprünglichen Posteingang könnten Sie dauerhaft ausgesperrt werden.
- Später auf Anmelde- oder Wiederherstellungslinks zugreifen möchten: Passwortzurücksetzungen, Magic Links oder Bestätigungs-E-Mails werden oft nach der ersten Registrierung benötigt.
- Abonnements oder laufende Konten verwalten möchten: Wenn Sie sich für ein Tool, einen Dienst oder eine Testversion anmelden, benötigen Sie möglicherweise später Zugriff auf Abrechnungsaktualisierungen oder Kontobenachrichtigungen.
Praktische Erkenntnis:
Wenn Sie zu irgendeinem Zeitpunkt zu einem Konto zurückkehren müssen, reicht ein Wegwerf-Posteingang, der nach Minuten abläuft, nicht aus.
3. Das Hybridmodell: Temporärer Zugriff vs. Dauerhafter Zugriff
Der entscheidende Unterschied im Jahr 2026 ist einfach:
Herkömmliche Wegwerf-E-Mails sind sitzungsbasiert, während passwortgeschützte Wegwerf-E-Mails es Ihnen ermöglichen, sich später wieder anzumelden.
Herkömmliche temporäre E-Mail-Dienste sind an Ihre Browsersitzung gebunden. Wenn Sie Cookies löschen, den Tab schließen oder das Gerät wechseln, ist der Posteingang oft dauerhaft verloren.
Im Gegensatz dazu speichert eine passwortgeschützte Wegwerf-E-Mail Ihren Posteingang so, dass Sie auch nach Ende Ihrer Sitzung mit denselben Anmeldedaten wieder darauf zugreifen können.
Einfach ausgedrückt:
- Herkömmliche Wegwerf-E-Mail = funktioniert nur während einer Sitzung
- Passwortgeschützte Wegwerf-E-Mail = kann später mit Login wieder aufgerufen werden
Der eigentliche Wandel liegt nicht in der „Sicherheitskomplexität“, sondern darin, ob Ihr Posteingang überlebt, nachdem Sie die Seite verlassen haben.
Wovor Nutzer WIRKLICH Angst haben
1. Angst 1: Öffentliche Offenlegung des Posteingangs
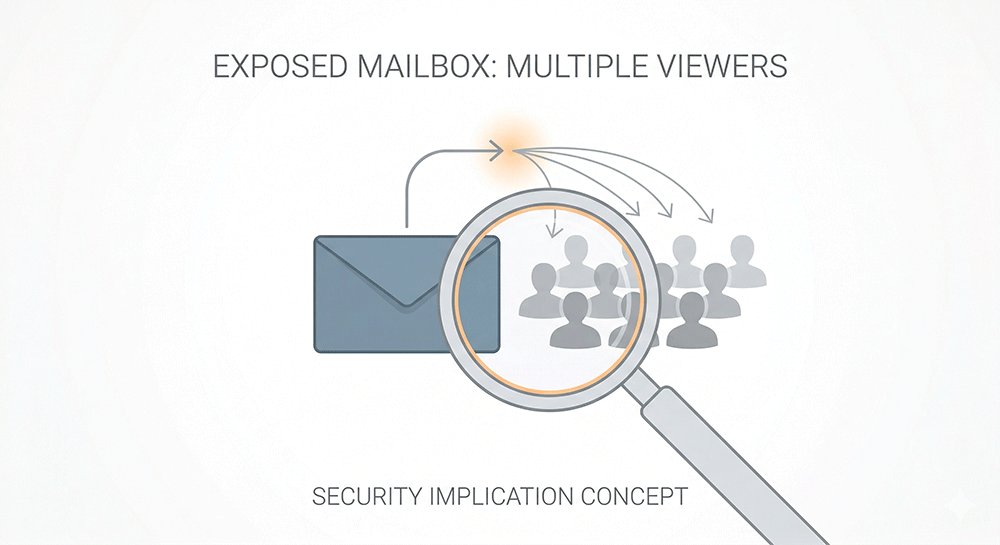
In einigen Fällen kann auf temporäre E-Mail-Posteingänge zugegriffen werden, wenn die Adresse bekannt oder leicht zu erraten ist.
Einige dieser Posteingangsseiten können auch von Suchmaschinen indexiert werden, je nachdem, wie der Anbieter konfiguriert ist.
Dies wird zu einem Datenschutzproblem, wenn Bestätigungs-E-Mails, Anmeldelinks oder kontobezogene Nachrichten in einem öffentlich zugänglichen Posteingang exponiert werden.
Wenn ein Posteingang keine Authentifizierungsebene hat, sollte nicht davon ausgegangen werden, dass er privat ist.
2. Angst 2: Verlust des Zugriffs nach Ende der Sitzung
Herkömmliche temporäre E-Mail-Dienste sind oft an Browsersitzungen gebunden, was bedeutet, dass der Zugriff verloren gehen kann, wenn der Browser geschlossen wird oder das Gerät gewechselt wird.
Wenn dies geschieht, können Nutzer möglicherweise zuvor empfangene E-Mails nicht mehr abrufen.
Passwortgeschützte Wegwerf-E-Mails reduzieren dieses Problem, indem der Zugriff auf den Posteingang an Browser-Cookies gebunden bleibt, sodass Nutzer denselben Posteingang innerhalb derselben Browserumgebung weiter nutzen können.
3. Angst 3: Eingeschränkter Zugriff über verschiedene Geräte hinweg
Viele Nutzer wechseln während ihrer normalen Arbeitsabläufe zwischen verschiedenen Geräten.
Bei sitzungsbasierten temporären E-Mails ist der Zugriff oft auf den ursprünglichen Browser oder das ursprüngliche Gerät beschränkt, was die geräteübergreifende Nutzung unzuverlässig macht.
Bei login-basierten temporären E-Mails kann mit denselben Anmeldedaten von verschiedenen Geräten auf denselben Posteingang zugegriffen werden.
4. Angst 4: Datenverarbeitung und Identitätsverknüpfung
Die meisten temporären E-Mail-Dienste reduzieren die Identitätsverknüpfung, indem sie bei der Anmeldung keine Wiederherstellungs-E-Mails oder Telefonnummern verlangen.
Dies bedeutet jedoch nicht, dass das System vollständig anonym oder nicht nachverfolgbar ist.
Einige Anbieter speichern möglicherweise weiterhin grundlegende technische Daten wie IP-Adressen oder Nutzungsprotokolle, abhängig von ihrer Infrastruktur.
Das Datenschutzniveau hängt letztendlich davon ab, wie der Dienst implementiert ist.
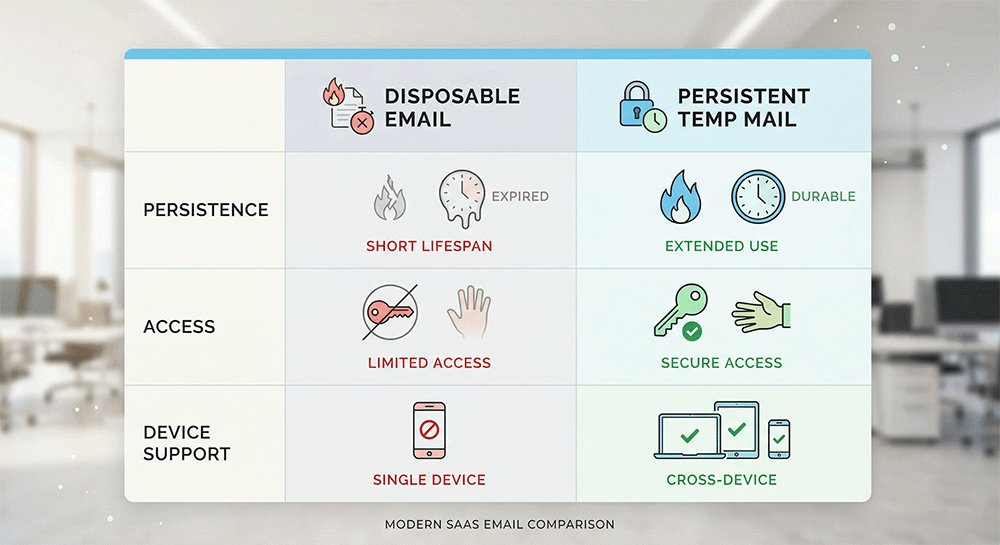
Wegwerf-E-Mail mit Passwort vs. Wegwerf-E-Mail (Vollständiger Vergleich)
Bei der Auswahl einer temporären E-Mail-Lösung ist es wichtig, den Unterschied zwischen kurzfristigem Zugriff und längerfristigem Zugriff mit Login-Funktion zu verstehen.
Im Jahr 2026 dienen herkömmliche Wegwerf-E-Mails und passwortgeschützte Wegwerf-E-Mails unterschiedlichen Anwendungsfällen, anstatt dass eine Lösung universell besser ist als die andere.
Funktionsvergleich
| Funktion | Herkömmliche Wegwerf-E-Mail | Wegwerf-E-Mail mit Passwort (Ebene 2026) |
|---|---|---|
| Suchmaschinensicherheit | Öffentlich oder in einigen Fällen indexierbar | Zugriffsbeschränkt (abhängig vom Anbieterdesign) |
| Datenschutzstruktur | Öffentliche oder leicht zu erratende Posteingänge | Privater Posteingang mit cookie-basiertem Zugriff |
| Beständigkeit | 5 Minuten bis 24 Stunden | Dauerhaft oder langfristig (je nach Dienst) |
| Geräteübergreifender Zugriff | Nicht unterstützt (sitzungsbasiert) | Cookie-basiert |
| Zugriffskontinuität | Nicht garantiert nach Ende der Sitzung | Möglich, wenn Anmeldedaten gespeichert sind |
| Sicherheitsmodell | Offener oder sitzungsbasierter Zugriff | Login-basierter Zugriff (Implementierung variiert) |
| Ideale Anwendungsfälle | Einmalige Anmeldungen oder temporäre Verifizierungen | Laufende Konten, wiederholte Logins oder langfristige Nutzung |
| Einschränkung | Begrenzte Zuverlässigkeit für erneuten Zugriff | Abhängig von der Infrastruktur und den Richtlinien des Anbieters |
Wegwerf-E-Mails sind für den kurzfristigen, einmaligen Gebrauch konzipiert, während passwortgeschützte Wegwerf-E-Mails je nach Implementierung des Anbieters einen erweiterten Zugriff bieten können.
Für Nutzer, die nur eine schnelle Anmeldung benötigen, sind herkömmliche „Burner“-Dienste meist ausreichend.
Für Nutzer, die später möglicherweise zurückkehren müssen, kann eine login-basierte Wegwerf-E-Mail praktischer sein.
Wie Wegwerf-E-Mails mit Passwort tatsächlich funktionieren
Um zu verstehen, wie sich passwortgeschützte temporäre E-Mails von herkömmlichen „Burnern“ unterscheiden, ist ein Blick auf die tatsächlichen Mechanismen hinter Zugriff und Zustellung hilfreich.
Dies ist kein Sicherheitssystem, das für vollständige Anonymität konzipiert ist. Stattdessen ist es eine Möglichkeit, den Zugriff auf den Posteingang von Browsersitzungen zu trennen.
1. Kontobasierter Zugriff vs. Sitzungsbasierter Zugriff
Herkömmliche temporäre E-Mail-Dienste basieren oft auf Browsersitzungen. Sobald die Sitzung endet, ist der Posteingang möglicherweise nicht mehr zugänglich.
Passwortgeschützte Wegwerf-E-Mails hingegen ermöglichen den Zugriff über Anmeldedaten (E-Mail + Passwort), die serverseitig gespeichert werden.
Einfach ausgedrückt:
Ihr Posteingang ist an einen Login gebunden, nicht an Ihre Browsersitzung.
2. Expositionsrisiko in öffentlichen Posteingängen
Einige öffentliche Wegwerf-E-Mail-Systeme erlauben den Zugriff auf Posteingänge, wenn die Adresse bekannt oder vorhersehbar ist.
In solchen Fällen können Nachrichten möglicherweise ohne Authentifizierungsebene eingesehen werden.
Hauptunterschied:
- Öffentlicher Posteingang = zugänglich, wenn die Adresse erraten oder offengelegt wird
- Passwortgeschützter Posteingang = erfordert Loginn Anmeldedaten, um Nachrichten anzuzeigen
3. Grenzen der E-Mail-Sicherheit
Es ist wichtig zu verstehen, was dieses System NICHT garantiert.
Selbst mit Passwortschutz gilt:
- Die E-Mail-Zustellung hängt weiterhin von der Domain-Reputation und Spam-Filtern ab.
- Anbieter können weiterhin grundlegende technische Daten wie IP-Adressen oder Nutzungsprotokolle erfassen.
- Dies verhindert nicht alle Formen des Trackings auf Geräte- oder Netzwerkebene.
4. Wann temporäre E-Mails dennoch versagen können
Selbst mit besserer Zugriffskontrolle sind temporäre E-Mail-Systeme nicht perfekt.
Häufige Fehlerquellen sind:
- Probleme mit der Domain-Reputation: E-Mails können von empfangenden Plattformen blockiert oder verzögert werden.
- Tracking auf Browser-Ebene: Websites können Nutzer weiterhin über Geräte- oder Browsersignale identifizieren.
- Diensteinschränkungen: Einige Plattformen blockieren aktiv bekannte Domains für temporäre E-Mails.
Passwortgeschützte temporäre E-Mails dienen hauptsächlich dazu, den Zugriff auf den Posteingang über einen längeren Zeitraum zu erhalten, nicht dazu, jegliches Tracking zu eliminieren oder vollständige Anonymität zu bieten.
Wann sollten Sie temporäre E-Mails mit Passwort verwenden? (Praktische Anwendungsfälle)
Temporäre E-Mails mit Passwortschutz sind am nützlichsten, wenn Sie später erneut auf denselben Posteingang zugreifen müssen, anstatt ihn nur einmalig zu verwenden.
Nachfolgend finden Sie die häufigsten Anwendungsfälle in der Praxis.
1. Registrierung und Testen von Online-Diensten
Viele Nutzer verwenden temporäre E-Mails, wenn sie sich für neue Tools, Apps oder Online-Plattformen anmelden, die sie vor einer endgültigen Entscheidung testen möchten.
In einigen Fällen müssen Sie möglicherweise:
- Ihr Konto später bestätigen
- ein Passwort zurücksetzen
- Folge-E-Mails zur Verifizierung erhalten
Eine passwortgeschützte temporäre E-Mail ermöglicht es Ihnen, bei Bedarf zum selben Posteingang zurückzukehren, anstatt den Zugriff nach einer kurzen Sitzung zu verlieren.
2. Verwaltung mehrerer Konten
Einige Nutzer benötigen mehr als ein Konto für dieselbe Plattform – zum Beispiel zum Testen, zur Trennung von Arbeit und Privatleben oder zur Verwaltung verschiedener Projekte.
In diesen Fällen hilft Ihnen ein wiederverwendbarer temporärer Posteingang dabei:
- Verifizierungs-E-Mails organisiert zu halten
- das Vermischen von Konten in einem primären Posteingang zu vermeiden
- bei Bedarf erneut auf Anmelde-Links zuzugreifen
3. Reduzierung von Spam und unerwünschten E-Mails
Temporäre E-Mails werden auch häufig verwendet, um Spam bei der Registrierung auf Websites, beim Herunterladen von Ressourcen oder beim Abonnieren von Newslettern zu vermeiden.
Mit einem passwortgeschützten Posteingang können Sie:
- Nachrichten bei Bedarf abrufen
- die Offenlegung Ihrer primären E-Mail-Adresse vermeiden
- den Zugriff behalten, falls später etwas Wichtiges eintrifft
Temporäre E-Mails mit Passwort sind am nützlichsten, wenn Sie eine temporäre Registrierung + einen möglichen zukünftigen Zugriff benötigen, nicht nur den einmaligen Empfang einer E-Mail.
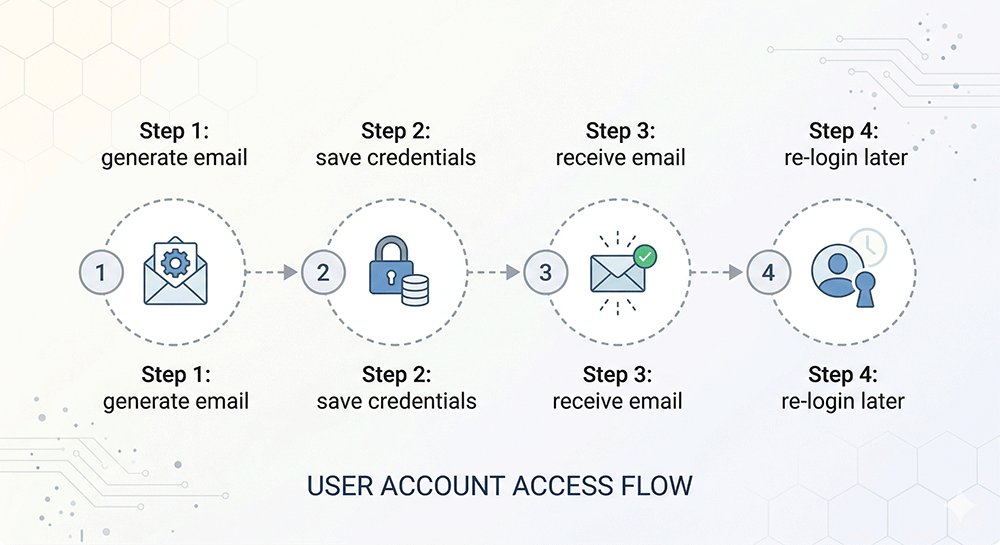
So erstellen Sie eine temporäre E-Mail mit Passwort (Schritt-für-Schritt)
Das Erstellen einer passwortgeschützten temporären E-Mail ist einfach und dauert in der Regel weniger als eine Minute.
Schritt 1: Wählen Sie einen Anbieter für temporäre E-Mails
Wählen Sie zunächst einen Dienst für temporäre E-Mails, der einen login-basierten Zugriff unterstützt.
Verschiedene Anbieter bieten unterschiedliche Zuverlässigkeit, Zustellgeschwindigkeit und Domain-Qualität. Daher ist es wichtig, einen Anbieter zu wählen, der konsistent mit den Diensten funktioniert, die Sie nutzen möchten.
Schritt 2: Generieren Sie Ihre temporäre E-Mail
Erstellen Sie eine temporäre E-Mail-Adresse über die Benutzeroberfläche des Anbieters.
In den meisten Fällen generiert das System automatisch beides:
- Ihre E-Mail-Adresse
- Ihre Zugangsdaten (Passwort oder Login-Schlüssel)
Sie müssen nichts manuell erstellen oder konfigurieren.
Schritt 3: Speichern Sie Ihre Zugangsdaten
Stellen Sie nach der Generierung sicher, dass Sie Ihre Anmeldeinformationen speichern.
Dies ist wichtig, da der Zugriff nicht an Ihre Browsersitzung gebunden ist. Wenn Sie Ihre Zugangsdaten verlieren, können Sie den Posteingang möglicherweise später nicht mehr öffnen.
Schritt 4: Testen Sie Ihren Posteingang
Bevor Sie die E-Mail für wichtige Registrierungen verwenden, senden Sie eine Test-E-Mail, um sicherzustellen, dass alles funktioniert.
Überprüfen Sie, ob:
- Nachrichten korrekt ankommen
- Sie sich wieder einloggen können
Das Einrichten einer passwortgeschützten temporären E-Mail ist einfach, aber der Schlüssel liegt nicht in der Erstellung, sondern darin, sicherzustellen, dass Sie bei Bedarf wieder darauf zugreifen können.
So wählen Sie eine ECHTE temporäre E-Mail mit Passwort (Checkliste)
Nicht alle „sicheren“ temporären E-Mail-Dienste sind tatsächlich privat oder persistent. Einige simulieren nur einen Passwortschutz, funktionieren aber weiterhin wie öffentliche Posteingänge.
Verwenden Sie die folgende Checkliste, um zu bewerten, ob ein Dienst wirklich einen langfristigen, login-basierten Zugriff unterstützt.
1. Must-Have-Funktionen für 2026
✅ Private Authentifizierungsebene
Der Dienst sollte Anmeldedaten erfordern, bevor Sie auf E-Mails zugreifen können. Wenn der Inhalt des Posteingangs über einen öffentlichen Link zugänglich ist, ist er nicht wirklich privat.
✅ Sauberer Domain-Pool
Der Anbieter sollte Domains mit einer guten Zustellungsreputation verwenden. Schlechte oder übermäßig genutzte Domains werden eher von großen Plattformen blockiert oder gefiltert.
✅ Persistente Speicherung
E-Mails sollten zugänglich bleiben, bis der Nutzer sie löscht, anstatt sie nach kurzer Zeit automatisch zu entfernen.
✅ Funktioniert mit großen Plattformen (Praxistest)
Ein zuverlässiger Dienst sollte konsistent E-Mails von gängigen Plattformen wie SaaS-Tools, sozialen Medien oder Verifizierungssystemen empfangen. Wenn E-Mails häufig blockiert oder verzögert werden, ist der Dienst für den praktischen Einsatz nicht geeignet.
2. Warnsignale, die Sie vermeiden sollten
❌ Öffentliche Zugriffslinks
Wenn Posteingänge nur über eine URL ohne Authentifizierung geöffnet werden können, kann potenziell jeder auf die Nachrichten zugreifen.
❌ Irreführende „persistente“ Behauptungen
Einige Dienste werben mit Persistenz, löschen E-Mails aber dennoch nach kurzer Zeit (z. B. 24–48 Stunden).
❌ Starke Werbung oder Tracking-Skripte
Übermäßige Werbung oder Skripte von Drittanbietern können darauf hindeuten, dass die Privatsphäre der Nutzer nicht im Mittelpunkt des Dienstes steht.
3. Auswahl eines zuverlässigen Anbieters
Konzentrieren Sie sich bei der Bewertung eines temporären E-Mail-Dienstes weniger auf Marketingversprechen und mehr auf das tatsächliche Verhalten:
- Können Sie sich später wieder einloggen?
- Kommen E-Mails konsistent von echten Diensten an?
- Ist der Zugriff durch eine Authentifizierung geschützt und nicht nur durch einen öffentlichen Link?
Eine wirklich zuverlässige passwortgeschützte temporäre E-Mail sollte Zugriffskontrolle, Zustellungszuverlässigkeit und vorhersehbares Verhalten priorisieren, anstatt übertriebene Datenschutzversprechen zu machen.
FAQ (Optimiert für KI-Übersichten & Tech-Standards 2026)
Was ist eine temporäre E-Mail mit Passwort?
Eine temporäre E-Mail mit Passwort ermöglicht es Ihnen, sich später mit Zugangsdaten wieder in denselben Posteingang einzuloggen.
Im Gegensatz zu herkömmlichen Wegwerf-E-Mails, die an eine Browsersitzung gebunden sind, können Sie bei dieser Art von Dienst später zu Ihrem Posteingang zurückkehren, sofern Sie Ihre Anmeldedaten haben.
Warum erhalte ich meine Verifizierungscodes nicht?
Die meisten Zustellungsprobleme treten auf, weil die E-Mail-Domain von der empfangenden Plattform blockiert oder markiert wurde, nicht aufgrund eines technischen Fehlers.
Viele Websites filtern aktiv bekannte Domains für temporäre E-Mails, was zu verzögerten oder abgelehnten Nachrichten führen kann.
Kann ich mein zugewiesenes Passwort ändern?
In den meisten Fällen nein.
Viele temporäre E-Mail-Dienste verwenden feste Anmeldedaten, um die Einführung von Wiederherstellungsmechanismen zu vermeiden, die auf persönliche Identitätsdaten zurückführen könnten.
Funktioniert temporäre E-Mail für Netflix, Discord oder KI-Tools im Jahr 2026?
Es hängt vom E-Mail-Filtersystem der Plattform ab.
Einige Dienste akzeptieren temporäre E-Mail-Adressen, während andere bekannte Wegwerf-Domains aktiv blockieren oder einschränken.
Die Leistung variiert je nach Domain-Reputation und Plattformrichtlinien.
Ist es sicherer als E-Mail-Weiterleitung?
Die E-Mail-Weiterleitung basiert weiterhin auf einer Verbindung zu Ihrem echten Posteingang (wie Gmail oder Outlook), was eine Verbindung zwischen Ihrer Identität und den Diensten, bei denen Sie sich anmelden, herstellen kann.
Ein passwortgeschützter temporärer Posteingang bewahrt Nachrichten in einem separaten Postfach auf, ohne sie an Ihr persönliches E-Mail-Konto weiterzuleiten.
Fazit: Temporäre E-Mails sind nicht mehr nur für den einmaligen Gebrauch
Im Jahr 2026 geht es bei temporären E-Mails nicht mehr nur darum, Spam zu vermeiden oder sich schnell anzumelden – es geht auch darum, ob Sie bei Bedarf wieder auf Ihren Posteingang zugreifen können.
Nicht alle Anwendungsfälle erfordern einen langfristigen Zugriff. Für einfache, einmalige Registrierungen reicht ein herkömmlicher Wegwerf-Posteingang meist aus.
Wenn Sie sich jedoch später wieder einloggen, Folge-E-Mails erhalten oder zusätzliche Verifizierungsschritte abschließen müssen, ist eine passwortgeschützte temporäre E-Mail oft die praktischere Option.
- Einmalige Verwendung → Wegwerf-E-Mail ist ausreichend
- Wiederholter Zugriff → Passwortgeschützte temporäre E-Mail ist je nach Anwendungsfall möglicherweise besser geeignet
Die richtige Wahl hängt davon ab, wie lange Sie Zugriff auf den Posteingang benötigen, nicht nur davon, wie schnell Sie ihn erstellen können.