Bir araca geçici e-posta veya atılabilir e-posta servisi kullanarak kaydolduğunuzu hayal edin; ancak doğrulama e-postası gelmeden gelen kutusunun süresi dolduğu için erişiminizi kaybettiğinizi düşünün.
Bu, geleneksel geçici e-posta sistemlerinin yaygın bir sınırlamasıdır. Çoğu atılabilir e-posta servisi kısa süreli oturumlar için tasarlanmıştır ve birçok popüler platform bu tür alan adlarını düşük güvenilirlikli kaynaklar olarak değerlendirir; bu da e-posta teslimat güvenilirliğini etkileyebilir.
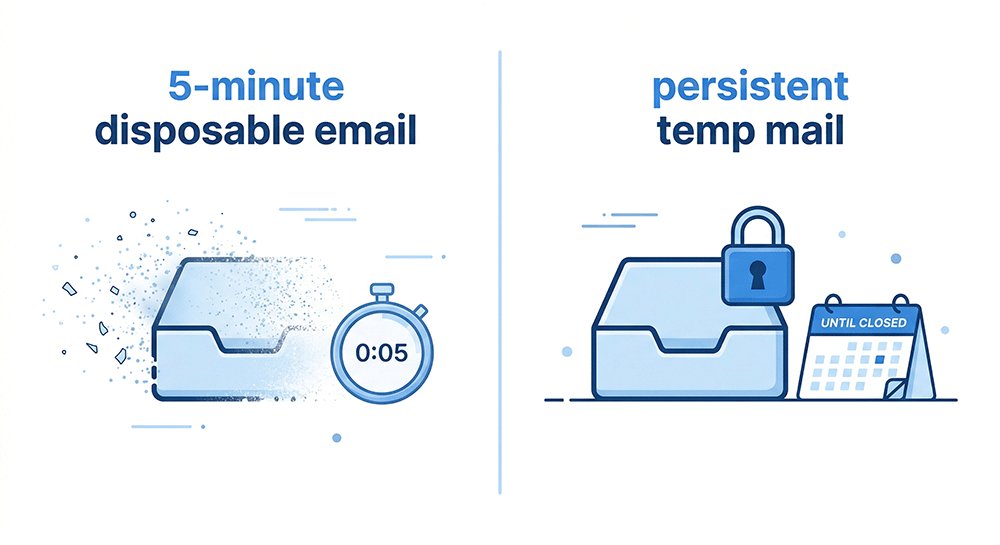
Aynı zamanda, klasik “5 dakikalık geçici posta” servisleri doğası gereği zaman sınırlıdır; yani yalnızca tek seferlik kayıtlar için uygundurlar ve şifre kurtarma veya yeniden doğrulama gibi takip gerektiren işlemleri destekleyemezler.
SaaS platformları ve sosyal ağlar dahil olmak üzere büyük çevrimiçi servislerdeki endüstriyel davranışlar, giderek artan bir şekilde e-posta güven sinyalleri ve alan adı itibarı filtrelemesine odaklanmakta, bu da kısa ömürlü gelen kutularını devam eden hesap kullanımı için daha az güvenilir hale getirmektedir.
Bu ortama uyum sağlamak için kullanıcılar, gelen kutusu erişimini tarayıcı oturumlarından ayıran ve gerektiğinde kontrollü bir şekilde yeniden giriş yapılmasına olanak tanıyan şifreli kalıcı geçici posta modeline yönelmektedir.
Bu rehberde, kalıcı atılabilir e-postanın neden geçici e-postanın pratik bir evrimi haline geldiğini inceleyeceğiz; bu model, kullanıcıların birincil kimliklerini ifşa etme riskini azaltırken erişim sürekliliğini korumalarına yardımcı olmaktadır.
Şifreli Geçici Posta 2026'da Neden Trend Oluyor?
1. Alan Adı İtibarı Krizi: 2026'da Birçok Geçici E-posta Neden Başarısız Oluyor?
2026 yılında, geçici e-postaların çalışmayı durdurmasının en büyük nedeni teknik bir aksaklık değil, alan adı itibarıdır.
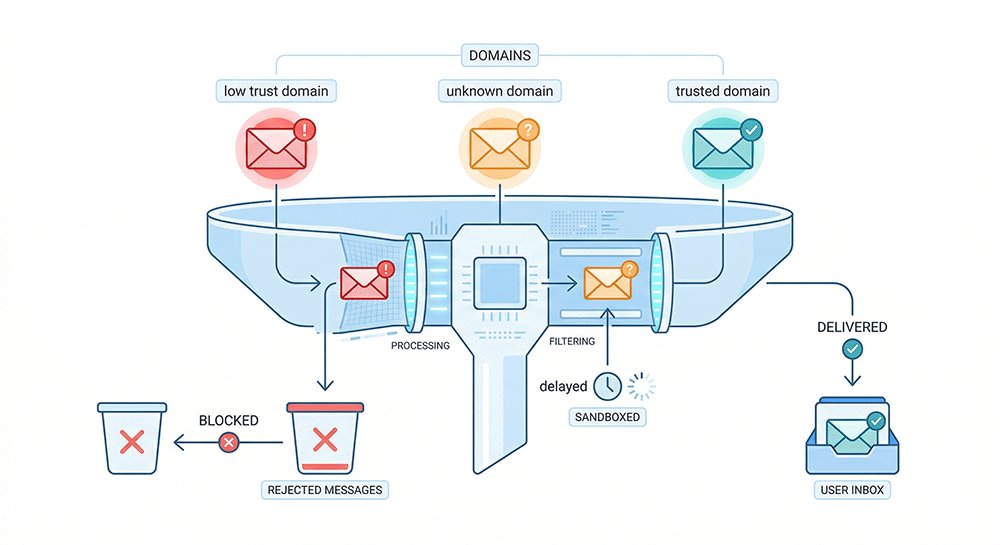
Çoğu modern platform, gelen e-postaları gönderen alan adının güvenilirliğine göre değerlendirir. Eğer bir alan adı atılabilir e-posta için yaygın olarak kullanılmışsa veya kötüye kullanım nedeniyle işaretlenmişse, bu alan adından gelen e-postalar gecikebilir, filtrelenebilir veya tamamen engellenebilir.
Basit bir ifadeyle: Tüm e-posta alan adlarına eşit davranılmaz.
Örneğin:
- Geçici posta servisleri tarafından yeni oluşturulan veya sıkça geri dönüştürülen alan adları genellikle hızla işaretlenir
- Spam raporları geçmişi olan alan adlarının filtrelenme veya reddedilme olasılığı daha yüksektir
Gerçek senaryo:
Tipik bir 5 dakikalık posta servisi kullanırsanız, doğrulama e-postası asla gelmeyebilir; bunun nedeni sistemin başarısız olması değil, alan adının alıcı platform tarafından zaten düşük güvenilirlikli kabul edilmesidir.
Perde arkasında bu durum genellikle şu faktörlere bağlıdır:
- Alan adı yaşı ve geçmişi
- Gönderim modelleri (örneğin; hacim, sıklık, tutarlılık)
- Spam raporları ve engellenenler listesi durumu
Pratik çıkarım:
Birçok ücretsiz geçici posta servisi, teslimat hatalarından dolayı değil, alan adlarının alıcı sistemler tarafından zaten işaretlenmiş veya önceliğinin düşük tutulmuş olmasından dolayı başarısız olur.
2. Neden Daha Sonra Erişebileceğiniz Bir Gelen Kutusuna İhtiyacınız Var?
2026 yılında geçici e-posta artık sadece tek seferlik kayıtlar için değildir.
Birçok platform artık kayıt sonrasında giriş doğrulama, güvenlik kontrolleri veya hesap kurtarma gibi takip işlemleri gerektirmektedir. Eğer gelen kutunuz birkaç dakika sonra kaybolursa, bu kritik e-postalara erişiminizi kaybedersiniz.
Şifre korumalı bir geçici posta, size istediğiniz zaman geri dönebileceğiniz bir gelen kutusu vererek bu sorunu çözer.
Şu durumlarda buna ihtiyacınız olacak:
- Yeniden doğrulama kontrollerini tamamlama: Bazı platformlar, kayıttan saatler veya günler sonra "şüpheli giriş" veya güvenlik kontrollerini tetikler. Orijinal gelen kutusuna erişiminiz olmazsa, kalıcı olarak kilitlenebilirsiniz.
- Giriş veya kurtarma bağlantılarına daha sonra erişme: Şifre sıfırlama, sihirli bağlantılar veya onay e-postaları genellikle ilk kayıttan sonra gereklidir.
- Abonelikleri veya devam eden hesapları yönetme: Bir araca, servise veya deneme sürümüne kaydolursanız, daha sonra faturalandırma güncellemelerine veya hesap bildirimlerine erişmeniz gerekebilir.
Pratik çıkarım:
Bir hesaba herhangi bir noktada geri dönmeniz gerekiyorsa, dakikalar içinde süresi dolan atılabilir bir gelen kutusu yeterli değildir.
3. Hibrit Model: Geçici Erişim vs. Kalıcı Erişim
2026'daki temel fark basittir:
Geleneksel geçici posta oturum tabanlıdır, şifre korumalı geçici posta ise daha sonra tekrar giriş yapmanıza olanak tanır.
Geleneksel geçici e-posta servisleri tarayıcı oturumunuza bağlıdır. Çerezleri temizlerseniz, sekmeyi kapatırsanız veya cihaz değiştirirseniz, gelen kutusu genellikle kalıcı olarak kaybolur.
Buna karşılık, şifre korumalı geçici posta, gelen kutunuzu oturumunuz sona erdikten sonra bile aynı kimlik bilgileriyle tekrar erişebileceğiniz şekilde saklar.
Basit bir ifadeyle:
- Geleneksel geçici posta = yalnızca tek bir oturum sırasında çalışır
- Şifre korumalı geçici posta = daha sonra giriş yapılarak tekrar erişilebilir
Gerçek değişim "güvenlik karmaşıklığı" ile ilgili değil, sayfadan ayrıldıktan sonra gelen kutunuzun hayatta kalıp kalmadığı ile ilgilidir.
Kullanıcılar GERÇEKTEN Neden Korkuyor?
1. Korku 1: Halka Açık Gelen Kutusu İfşası
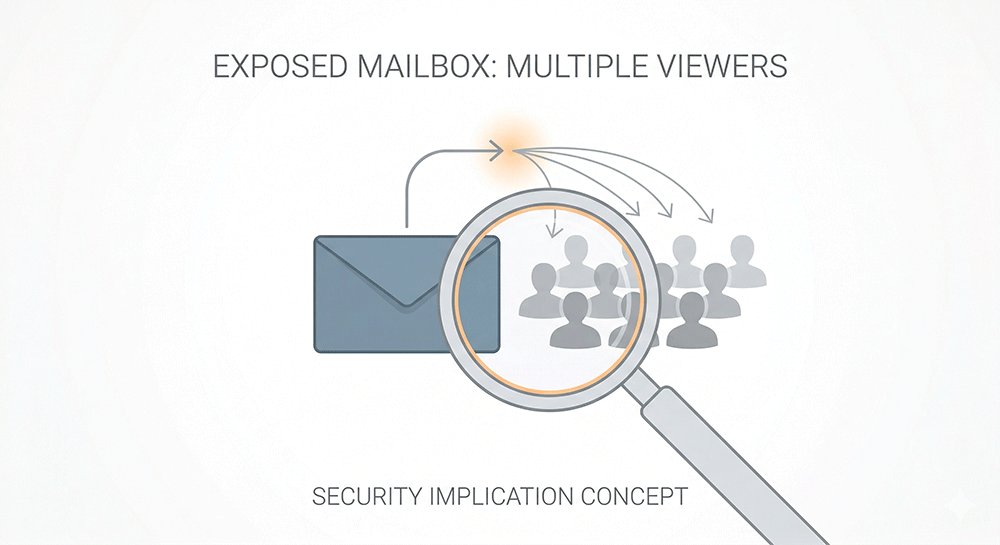
Bazı durumlarda, adres biliniyorsa veya tahmin edilmesi kolaysa geçici e-posta gelen kutularına erişilebilir.
Bu gelen kutusu sayfalarından bazıları, sağlayıcının yapılandırmasına bağlı olarak arama motorları tarafından da indekslenebilir.
Doğrulama e-postaları, giriş bağlantıları veya hesapla ilgili mesajlar halka açık bir gelen kutusunda ifşa edildiğinde bu bir gizlilik sorununa dönüşür.
Eğer bir gelen kutusunun kimlik doğrulama katmanı yoksa, özel olduğu varsayılmamalıdır.
2. Korku 2: Oturum Sona Erdikten Sonra Erişimi Kaybetme
Geleneksel geçici e-posta servisleri genellikle tarayıcı oturumlarına bağlıdır; bu da tarayıcı kapatıldığında veya cihaz değiştiğinde erişimin kaybedilebileceği anlamına gelir.
Bu gerçekleşirse, kullanıcılar daha önce aldıkları e-postaları artık geri alamayabilirler.
Şifre korumalı geçici posta, gelen kutusu erişimini tarayıcı çerezlerine bağlı tutarak bu sorunu azaltır ve kullanıcıların aynı tarayıcı ortamında aynı gelen kutusunu kullanmaya devam etmelerine olanak tanır.
3. Korku 3: Cihazlar Arasında Sınırlı Erişim
Birçok kullanıcı normal iş akışları sırasında cihazlar arasında geçiş yapar.
Oturum tabanlı geçici e-postada erişim genellikle orijinal tarayıcı veya cihazla sınırlıdır, bu da cihazlar arası kullanımı güvenilmez kılar.
Giriş tabanlı geçici e-postada, aynı gelen kutusuna aynı kimlik bilgileri kullanılarak farklı cihazlardan erişilebilir.
4. Korku 4: Veri İşleme ve Kimlik Bağlantısı
Çoğu geçici e-posta servisi, kayıt sırasında kurtarma e-postası veya telefon numarası istemeyerek kimlik bağlantısını azaltır.
Ancak bu, sistemin tamamen anonim veya izlenemez olduğu anlamına gelmez.
Bazı sağlayıcılar, altyapılarına bağlı olarak IP adresleri veya kullanım günlükleri gibi temel teknik verileri hala saklayabilir.
Gizlilik düzeyi nihayetinde servisin nasıl uygulandığına bağlıdır.
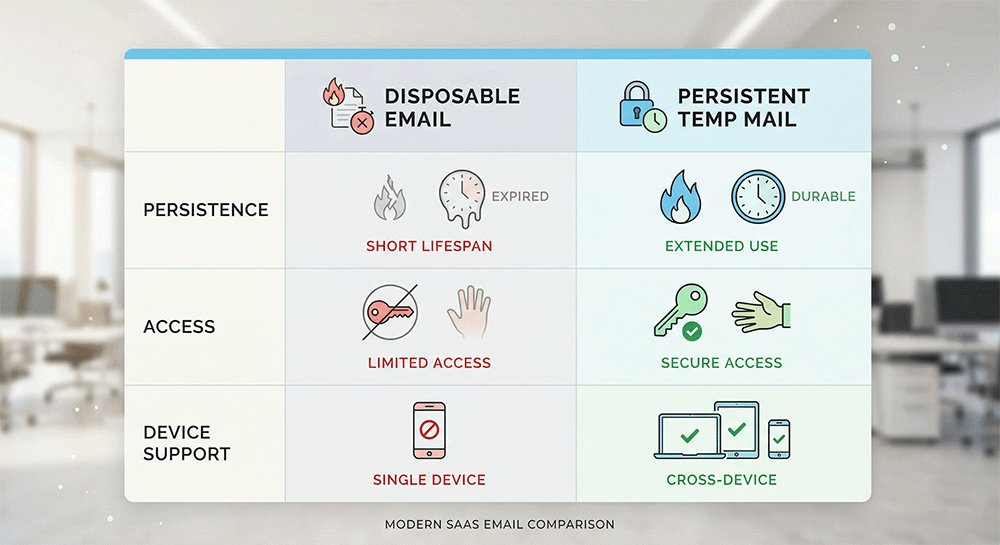
Şifreli Geçici Posta vs. Atılabilir E-posta (Tam Karşılaştırma)
Bir geçici e-posta çözümü seçerken, kısa vadeli erişim ile giriş özelliği olan uzun vadeli erişim arasındaki farkı anlamak önemlidir.
2026 yılında, geleneksel atılabilir e-posta ve şifre korumalı geçici posta, birinin diğerinden evrensel olarak daha iyi olmasından ziyade farklı kullanım durumlarına hizmet eder.
Özellik Karşılaştırması
| Özellik | Geleneksel Atılabilir E-posta | Şifreli Geçici Posta (2026 Seviyesi) |
|---|---|---|
| Arama Motoru Güvenliği | Bazı durumlarda halka açık veya indekslenebilir | Erişimi kısıtlı (sağlayıcı tasarımına bağlı) |
| Gizlilik Yapısı | Halka açık veya kolay tahmin edilebilir gelen kutuları | Çerez tabanlı erişime sahip özel gelen kutusu |
| Kalıcılık | 5 dakikadan 24 saate kadar | Kalıcı veya uzun vadeli (servise göre değişir) |
| Çoklu Cihaz Erişimi | Desteklenmiyor (oturum tabanlı) | Çerez tabanlı |
| Erişim Sürekliliği | Oturum sona erdikten sonra garanti edilmez | Kimlik bilgileri kaydedilirse mümkün |
| Güvenlik Modeli | Açık veya oturum tabanlı erişim | Giriş tabanlı erişim (uygulama değişir) |
| İdeal Kullanım Durumları | Tek seferlik kayıtlar veya geçici doğrulamalar | Devam eden hesaplar, tekrarlanan girişler veya uzun süreli kullanım |
| Sınırlama | Yeniden erişim için sınırlı güvenilirlik | Sağlayıcı altyapısına ve politikalarına bağlıdır |
Atılabilir e-posta kısa süreli, tek seferlik kullanım için tasarlanmıştır; şifre korumalı geçici posta ise sağlayıcının uygulamasına bağlı olarak genişletilmiş erişim sunabilir.
Yalnızca hızlı bir kayıt işlemine ihtiyaç duyan kullanıcılar için geleneksel geçici posta servisleri genellikle yeterlidir.
Daha sonra geri dönmesi gerekebilecek kullanıcılar için giriş tabanlı geçici posta daha pratik olabilir.
Şifreli Geçici Posta Aslında Nasıl Çalışır?
Şifre korumalı geçici e-postanın geleneksel geçici posta servislerinden nasıl farklı olduğunu anlamak için erişim ve teslimatın arkasındaki gerçek mekanizmalara bakmak yardımcı olur.
Bu, tam anonimlik için tasarlanmış bir güvenlik sistemi değildir. Bunun yerine, gelen kutusu erişimini tarayıcı oturumlarından ayırmanın bir yoludur.
1. Hesap Tabanlı Erişim vs. Oturum Tabanlı Erişim
Geleneksel geçici e-posta servisleri genellikle tarayıcı oturumlarına dayanır. Oturum sona erdiğinde, gelen kutusuna artık erişilemeyebilir.
Şifre korumalı geçici posta ise sunucu tarafında saklanan giriş kimlik bilgileri (e-posta + şifre) aracılığıyla erişime izin verir.
Basit bir ifadeyle:
Gelen kutunuz tarayıcı oturumunuza değil, bir girişe bağlıdır.
2. Halka Açık Gelen Kutularında İfşa Riski
Bazı halka açık geçici posta sistemleri, adres biliniyorsa veya tahmin edilebilirse gelen kutularına erişilmesine izin verir.
Bu gibi durumlarda, mesajlar herhangi bir kimlik doğrulama katmanı olmadan potansiyel olarak görüntülenebilir.
Temel fark:
- Halka açık gelen kutusu = adres tahmin edilirse veya ifşa edilirse erişilebilir
- Şifre korumalı gelen kutusu = giriş gerektirirmesajları görüntülemek için kimlik bilgileri
3. E-posta Güvenliğinin Sınırları
Bu sistemin NEYİ garanti etmediğini anlamak önemlidir.
Parola korumasına rağmen:
- E-posta teslimatı hala alan adı itibarına ve spam filtrelemesine bağlıdır
- Sağlayıcılar, IP adresleri veya kullanım günlükleri gibi temel teknik verileri toplamaya devam edebilir
- Cihaz veya ağ düzeyindeki tüm izleme biçimlerini engellemez
4. Geçici E-postanın Yine de Başarısız Olabileceği Durumlar
Daha iyi erişim kontrolüne rağmen, geçici e-posta sistemleri mükemmel değildir.
Yaygın başarısızlık noktaları şunlardır:
- Alan adı itibarı sorunları: e-postalar, alıcı platformlar tarafından engellenebilir veya geciktirilebilir
- Tarayıcı düzeyinde izleme: web siteleri, cihaz veya tarayıcı sinyalleri aracılığıyla kullanıcıları tanımaya devam edebilir
- Hizmet kısıtlamaları: bazı platformlar, bilinen geçici e-posta alan adlarını aktif olarak engeller
Parola korumalı geçici posta, esas olarak tüm izlemeyi ortadan kaldırmak veya tam anonimlik sağlamakla ilgili değil, gelen kutusu erişimini zaman içinde korumakla ilgilidir.
Parolalı Geçici Postayı Ne Zaman Kullanmalısınız? (Gerçek Kullanım Senaryoları)
Parola korumalı geçici e-posta, sadece bir kez kullanmak yerine aynı gelen kutusuna daha sonra tekrar erişmeniz gerektiğinde en kullanışlı olanıdır.
Aşağıda en yaygın gerçek dünya kullanım senaryoları yer almaktadır.
1. Çevrimiçi Hizmetlere Kaydolma ve Test Etme
Birçok kullanıcı, taahhütte bulunmadan önce test etmek istedikleri yeni araçlara, uygulamalara veya çevrimiçi platformlara kaydolurken geçici e-posta kullanır.
Bazı durumlarda şunları yapmanız gerekebilir:
- hesabınızı daha sonra onaylamak
- parola sıfırlamak
- takip doğrulama e-postaları almak
Parola korumalı bir geçici posta, kısa bir oturumdan sonra erişimi kaybetmek yerine, gerektiğinde aynı gelen kutusuna geri dönmenizi sağlar.
2. Birden Fazla Hesabı Yönetme
Bazı kullanıcıların aynı platform için birden fazla hesaba ihtiyacı vardır; örneğin test yapmak, iş ve kişisel kullanımı ayırmak veya farklı projeleri yönetmek gibi.
Bu durumlarda, yeniden kullanılabilir bir geçici gelen kutusu şunları yapmanıza yardımcı olur:
- doğrulama e-postalarını düzenli tutmak
- hesapları tek bir birincil gelen kutusunda karıştırmaktan kaçınmak
- gerektiğinde giriş bağlantılarına tekrar erişmek
3. Spam ve İstenmeyen E-postaları Azaltma
Geçici e-posta, web sitelerine kaydolurken, kaynak indirirken veya bültenlere katılırken spam'den kaçınmak için de yaygın olarak kullanılır.
Parola korumalı bir gelen kutusu ile şunları yapabilirsiniz:
- gerektiğinde mesajları kontrol etmek
- birincil e-postanızı ifşa etmekten kaçınmak
- daha sonra önemli bir şey gelirse erişimi korumak
Parolalı geçici posta, sadece tek seferlik e-posta alımı değil, geçici kayıt + olası gelecekteki erişim gerektiğinde en kullanışlı olanıdır.
Parolalı Geçici Posta Nasıl Oluşturulur (Adım Adım)
Parola korumalı bir geçici e-posta oluşturmak basittir ve genellikle bir dakikadan az sürer.
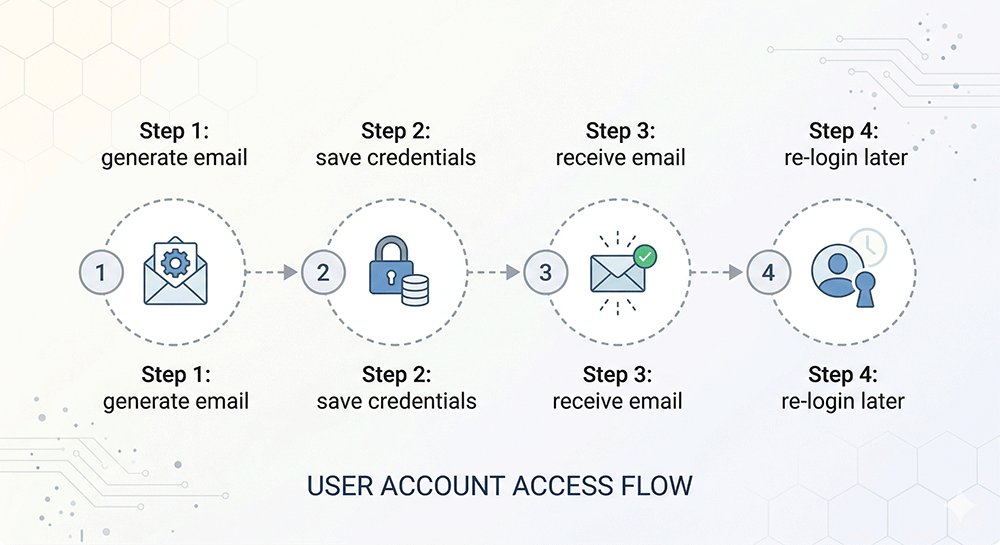
Adım 1: Bir Geçici Posta Sağlayıcısı Seçin
Giriş tabanlı erişimi destekleyen bir geçici e-posta hizmeti seçerek başlayın.
Farklı sağlayıcılar farklı güvenilirlik, teslimat hızı ve alan adı kalitesi düzeyleri sunabilir, bu nedenle kullanmayı planladığınız hizmetlerle tutarlı bir şekilde çalışan birini seçmek önemlidir.
Adım 2: Geçici E-postanızı Oluşturun
Sağlayıcının arayüzünü kullanarak geçici e-posta adresi oluşturun.
Çoğu durumda, sistem otomatik olarak şunları oluşturacaktır:
- e-posta adresiniz
- erişim kimlik bilgileriniz (parola veya giriş anahtarı)
Manuel olarak herhangi bir şey oluşturmanız veya yapılandırmanız gerekmez.
Adım 3: Erişim Kimlik Bilgilerinizi Kaydedin
Oluşturulduktan sonra giriş bilgilerinizi kaydettiğinizden emin olun.
Bu önemlidir çünkü erişim tarayıcı oturumunuza bağlı değildir. Kimlik bilgilerinizi kaybederseniz, aynı gelen kutusunu daha sonra tekrar açamayabilirsiniz.
Adım 4: Gelen Kutunuzu Test Edin
E-postayı önemli kayıtlar için kullanmadan önce, her şeyin çalıştığını doğrulamak için bir test e-postası gönderin.
Şunları kontrol edin:
- mesajlar doğru şekilde ulaşıyor mu
- tekrar giriş yapabiliyor musunuz
Parola korumalı bir geçici posta kurmak basittir, ancak anahtar nokta oluşturmak değil, gerektiğinde tekrar erişebildiğinizden emin olmaktır.
GERÇEK Bir Parolalı Geçici Posta Nasıl Seçilir (Kontrol Listesi)
Tüm "güvenli" geçici e-posta hizmetleri aslında özel veya kalıcı değildir. Bazıları sadece halka açık gelen kutuları gibi çalışırken parola korumasını taklit eder.
Bir hizmetin uzun vadeli, giriş tabanlı erişimi gerçekten destekleyip desteklemediğini değerlendirmek için aşağıdaki kontrol listesini kullanın.
1. 2026 İçin Olmazsa Olmaz Özellikler
✅ Özel Kimlik Doğrulama Katmanı
Hizmet, herhangi bir e-postaya erişebilmeniz için önce giriş kimlik bilgileri gerektirmelidir. Gelen kutusu içeriğine herkese açık bir bağlantı aracılığıyla erişilebiliyorsa, gerçekten özel değildir.
✅ Temiz Alan Adı Havuzu
Sağlayıcı, iyi teslimat itibarına sahip alan adları kullanmalıdır. Kötü veya aşırı kullanılan alan adlarının büyük platformlar tarafından engellenme veya filtrelenme olasılığı daha yüksektir.
✅ Kalıcı Depolama
E-postalar, kısa bir süre sonra otomatik olarak silinmek yerine, kullanıcı onları silene kadar erişilebilir kalmalıdır.
✅ Büyük Platformlarla Çalışma (Gerçek Dünya Testi)
Güvenilir bir hizmet, SaaS araçları, sosyal medya platformları veya doğrulama sistemleri gibi yaygın platformlardan tutarlı bir şekilde e-posta almalıdır. E-postalar sık sık engelleniyorsa veya gecikiyorsa, hizmet gerçek kullanım için pratik değildir.
2. Kaçınılması Gereken Kırmızı Bayraklar
❌ Herkese Açık Erişim Bağlantıları
Gelen kutuları kimlik doğrulama olmadan sadece bir URL kullanılarak açılabiliyorsa, herkes mesajlara potansiyel olarak erişebilir.
❌ Yanıltıcı "Kalıcı" İddiaları
Bazı hizmetler kalıcılık reklamı yapar ancak e-postaları kısa bir süre sonra (örneğin 24-48 saat) siler.
❌ Ağır Reklamlar veya İzleme Komut Dosyaları
Aşırı reklam veya üçüncü taraf komut dosyaları, kullanıcı gizliliğinin hizmetin birincil odak noktası olmadığını gösterebilir.
3. Güvenilir Bir Sağlayıcı Seçmek
Bir geçici e-posta hizmetini değerlendirirken, pazarlama iddialarından çok gerçek davranışa odaklanın:
- Daha sonra tekrar giriş yapabiliyor musunuz?
- E-postalar gerçek hizmetlerden tutarlı bir şekilde ulaşıyor mu?
- Erişim, sadece herkese açık bir bağlantı ile değil, kimlik doğrulama ile mi korunuyor?
Gerçekten güvenilir, parola korumalı bir geçici posta; abartılı gizlilik iddialarından ziyade erişim kontrolüne, teslimat güvenilirliğine ve öngörülebilir davranışa öncelik vermelidir.
SSS (Yapay Zeka Özetleri ve 2026 Teknoloji Standartları İçin Optimize Edilmiştir)
Parolalı geçici posta nedir?
Parolalı geçici posta, kimlik bilgilerinizi kullanarak daha sonra aynı gelen kutusuna tekrar giriş yapmanızı sağlar.
Tarayıcı oturumuna bağlı olan geleneksel tek kullanımlık e-postanın aksine, bu tür bir hizmet, giriş bilgileriniz elinizde olduğu sürece daha sonra gelen kutunuza dönmenize olanak tanır.
Neden doğrulama kodlarımı alamıyorum?
Çoğu teslimat sorunu, teknik bir hatadan değil, e-posta alan adının alıcı platform tarafından engellenmesi veya işaretlenmesi nedeniyle oluşur.
Birçok web sitesi, bilinen geçici e-posta alan adlarını aktif olarak filtreler; bu da mesajların gecikmesine veya reddedilmesine neden olabilir.
Atanan parolamı değiştirebilir miyim?
Çoğu durumda, hayır.
Birçok geçici e-posta hizmeti, kişisel kimlik verileriyle bağlantı kurabilecek kurtarma mekanizmaları sunmamak için sabit giriş kimlik bilgileri kullanır.
Geçici posta 2026'da Netflix, Discord veya yapay zeka araçları için çalışıyor mu?
Bu, platformun e-posta filtreleme sistemine bağlıdır.
Bazı hizmetler geçici e-posta adreslerini kabul ederken, diğerleri bilinen tek kullanımlık alan adlarını aktif olarak engeller veya kısıtlar.
Performans, alan adı itibarına ve platform politikalarına bağlı olarak değişir.
E-posta yönlendirmeden daha mı güvenli?
E-posta yönlendirme hala gerçek gelen kutunuza (Gmail veya Outlook gibi) bir bağlantıya dayanır; bu da kimliğiniz ile kaydolduğunuz hizmetler arasında bir bağlantı oluşturabilir.
Parola korumalı bir geçici gelen kutusu, mesajları kişisel e-posta hesabınıza yönlendirmeden ayrı bir posta kutusunda tutar.
Sonuç: Geçici E-posta Artık Sadece Tek Seferlik Kullanım İçin Değil
2026'da geçici e-posta artık sadece spam'den kaçınmak veya hızlıca kaydolmakla ilgili değil; aynı zamanda tekrar ihtiyacınız olduğunda gelen kutunuza erişip erişemeyeceğinizle de ilgilidir.
Tüm kullanım senaryoları uzun vadeli erişim gerektirmez. Basit, tek seferlik kayıtlar için geleneksel bir tek kullanımlık gelen kutusu genellikle yeterlidir.
Ancak, daha sonra tekrar giriş yapmanız, takip e-postaları almanız veya ek doğrulama adımlarını tamamlamanız gerekiyorsa, parola korumalı bir geçici e-posta genellikle daha pratik bir seçenektir.
- Tek seferlik kullanım → Tek kullanımlık e-posta yeterlidir
- Tekrar erişim → Parola korumalı geçici posta, kullanım senaryosuna bağlı olarak daha uygun olabilir
Doğru seçim, gelen kutusunu ne kadar hızlı oluşturabileceğinize değil, ona ne kadar süreyle erişmeniz gerektiğine bağlıdır.