Imagínese registrarse en una herramienta utilizando un correo temporal o un servicio de correo desechable, solo para perder el acceso porque la bandeja de entrada caduca antes de que llegue el correo de verificación.
Esta es una limitación común de los sistemas de correo temporal tradicionales. La mayoría de los servicios de correo desechable están diseñados para sesiones de corta duración, y muchas plataformas populares también tratan dichos dominios como fuentes de baja confianza, lo que puede afectar la fiabilidad de la entrega de correos.
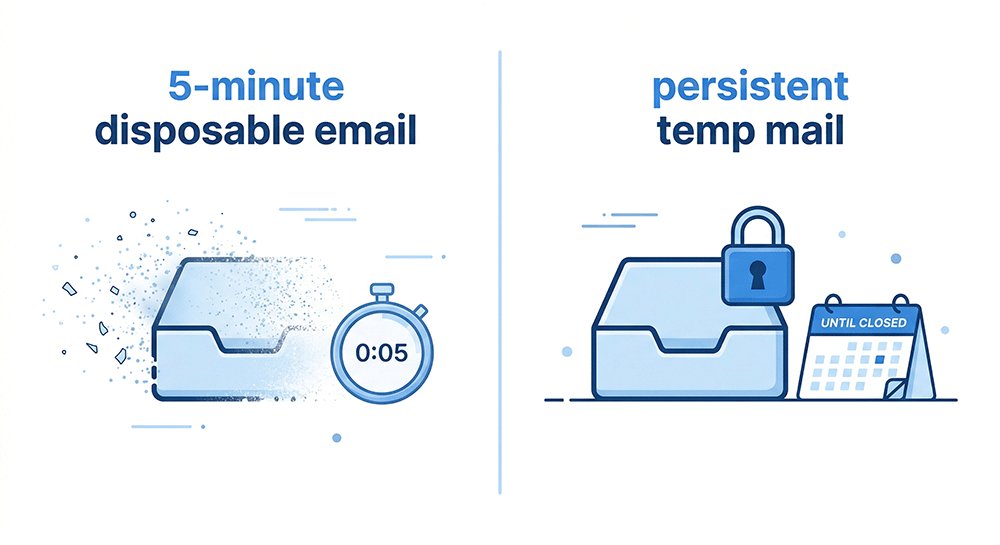
Al mismo tiempo, los servicios clásicos de “correo temporal de 5 minutos” son inherentemente limitados en el tiempo, lo que significa que solo son adecuados para registros únicos y no pueden soportar acciones de seguimiento como la recuperación de contraseñas o la re-verificación.
El comportamiento de la industria en los principales servicios en línea (incluyendo plataformas SaaS y redes sociales) refleja cada vez más un enfoque en las señales de confianza del correo electrónico y el filtrado por reputación de dominio, lo que hace que las bandejas de entrada de corta duración sean menos fiables para el uso continuo de cuentas.
Para adaptarse a este entorno, los usuarios están migrando hacia el correo temporal persistente con contraseña, un modelo que separa el acceso a la bandeja de entrada de las sesiones del navegador y permite un reingreso controlado cuando es necesario.
En esta guía, exploraremos por qué el correo electrónico desechable persistente se ha convertido en una evolución práctica del correo temporal, ayudando a los usuarios a mantener la continuidad del acceso mientras reducen la exposición de su identidad principal.
Por qué el correo temporal con contraseña es tendencia en 2026
1. Crisis de reputación de dominio: Por qué muchos correos temporales fallan en 2026
En 2026, la razón principal por la que el correo temporal deja de funcionar no es un fallo técnico, sino la reputación del dominio.
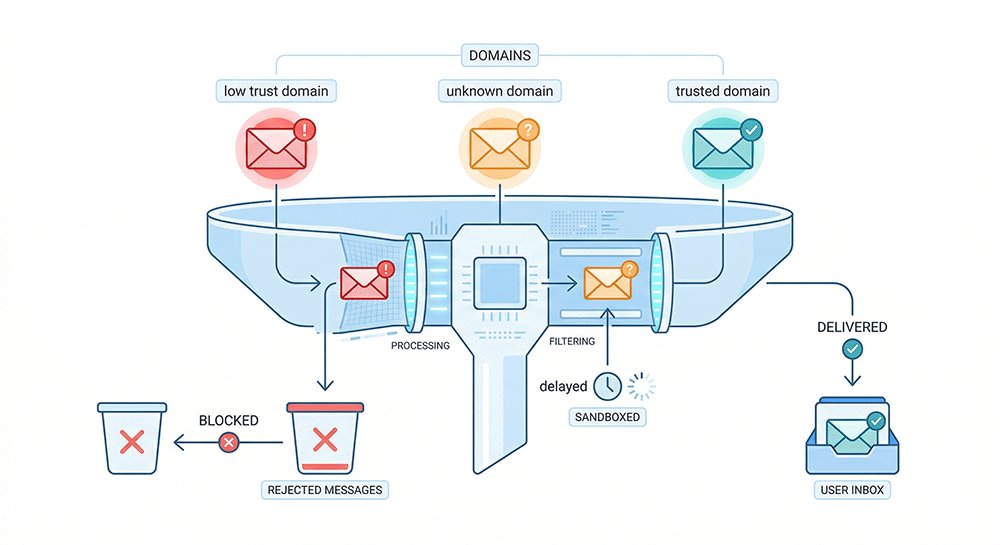
La mayoría de las plataformas modernas evalúan los correos entrantes basándose en la fiabilidad del dominio remitente. Si un dominio ha sido utilizado ampliamente para correo desechable o marcado por abuso, los correos de ese dominio pueden retrasarse, filtrarse o bloquearse por completo.
En términos simples: No todos los dominios de correo electrónico son tratados por igual.
Por ejemplo:
- Los dominios recién creados o reciclados frecuentemente por servicios de correo temporal suelen ser marcados rápidamente.
- Los dominios con un historial de informes de spam tienen más probabilidades de ser filtrados o rechazados.
Escenario real:
Si utiliza un servicio típico de correo de 5 minutos, es posible que el correo de verificación nunca llegue; no porque el sistema haya fallado, sino porque el dominio ya es considerado de baja confianza por la plataforma receptora.
Detrás de escena, esto suele depender de factores como:
- Antigüedad e historial del dominio.
- Patrones de envío (ej. volumen, frecuencia, consistencia).
- Informes de spam y estado en listas de bloqueo.
Conclusión práctica:
Muchos servicios gratuitos de correo temporal fallan no por errores de entrega, sino porque sus dominios ya están marcados o tienen baja prioridad para los sistemas receptores.
2. Por qué necesita una bandeja de entrada a la que pueda acceder más tarde
En 2026, el correo temporal ya no es solo para registros únicos.
Muchas plataformas ahora requieren acciones de seguimiento después del registro, como verificación de inicio de sesión, controles de seguridad o recuperación de cuenta. Si su bandeja de entrada desaparece después de unos minutos, pierde el acceso a estos correos críticos.
Un correo temporal protegido con contraseña resuelve esto al darle una bandeja de entrada a la que puede volver en cualquier momento.
Lo necesitará si desea:
- Completar verificaciones de re-verificación: Algunas plataformas activan controles de "inicio de sesión sospechoso" o de seguridad horas o días después del registro. Sin acceso a la bandeja de entrada original, podría quedar bloqueado permanentemente.
- Acceder a enlaces de inicio de sesión o recuperación más tarde: A menudo se necesitan restablecimientos de contraseña, enlaces mágicos o correos de confirmación después del registro inicial.
- Gestionar suscripciones o cuentas continuas: Si se registra en una herramienta, servicio o prueba, es posible que necesite acceder a actualizaciones de facturación o notificaciones de cuenta más adelante.
Conclusión práctica:
Si necesita volver a una cuenta en algún momento, una bandeja de entrada desechable que caduca en minutos no es suficiente.
3. El modelo híbrido: Acceso temporal vs. Acceso persistente
La diferencia clave en 2026 es simple:
el correo temporal tradicional se basa en la sesión, mientras que el correo temporal protegido con contraseña le permite volver a iniciar sesión más tarde.
Los servicios de correo temporal tradicionales están vinculados a la sesión de su navegador. Si borra las cookies, cierra la pestaña o cambia de dispositivo, la bandeja de entrada a menudo se pierde permanentemente.
Por el contrario, el correo temporal protegido con contraseña almacena su bandeja de entrada de una manera que le permite acceder a ella nuevamente usando las mismas credenciales, incluso después de que termine su sesión.
En términos simples:
- Correo temporal tradicional = funciona solo durante una sesión.
- Correo temporal protegido con contraseña = se puede acceder nuevamente más tarde con inicio de sesión.
El verdadero cambio no se trata de la "complejidad de la seguridad", sino de si su bandeja de entrada sobrevive después de que usted abandona la página.
De qué tienen MIEDO realmente los usuarios
1. Miedo 1: Exposición pública de la bandeja de entrada
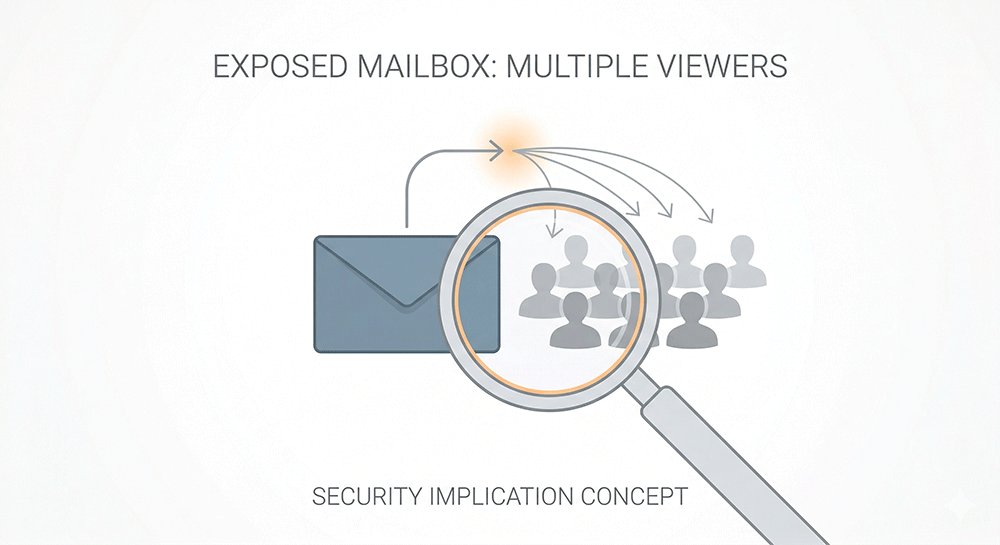
En algunos casos, se puede acceder a las bandejas de entrada de correo temporal si la dirección es conocida o fácil de adivinar.
Algunas de estas páginas de bandeja de entrada también pueden ser indexadas por motores de búsqueda, dependiendo de cómo esté configurado el proveedor.
Esto se convierte en un problema de privacidad cuando los correos de verificación, enlaces de inicio de sesión o mensajes relacionados con la cuenta quedan expuestos en una bandeja de entrada accesible públicamente.
Si una bandeja de entrada no tiene una capa de autenticación, no debe asumirse que es privada.
2. Miedo 2: Perder el acceso después de que termina la sesión
Los servicios de correo temporal tradicionales a menudo están vinculados a las sesiones del navegador, lo que significa que el acceso puede perderse cuando se cierra el navegador o se cambia de dispositivo.
Si esto sucede, es posible que los usuarios ya no puedan recuperar los correos recibidos anteriormente.
El correo temporal protegido con contraseña reduce este problema al mantener el acceso a la bandeja de entrada vinculado a las cookies del navegador, permitiendo a los usuarios seguir utilizando la misma bandeja de entrada dentro del mismo entorno de navegador.
3. Miedo 3: Acceso limitado entre dispositivos
Muchos usuarios cambian entre dispositivos durante sus flujos de trabajo normales.
Con el correo temporal basado en sesiones, el acceso a menudo se limita al navegador o dispositivo original, lo que hace que el uso entre dispositivos no sea fiable.
Con el correo temporal basado en inicio de sesión, se puede acceder a la misma bandeja de entrada desde diferentes dispositivos utilizando las mismas credenciales.
4. Miedo 4: Manejo de datos y vinculación de identidad
La mayoría de los servicios de correo temporal reducen la vinculación de identidad al no requerir correos de recuperación o números de teléfono durante el registro.
Sin embargo, esto no significa que el sistema sea totalmente anónimo o no rastreable.
Algunos proveedores aún pueden almacenar datos técnicos básicos, como direcciones IP o registros de uso, dependiendo de su infraestructura.
El nivel de privacidad depende, en última instancia, de cómo se implemente el servicio.
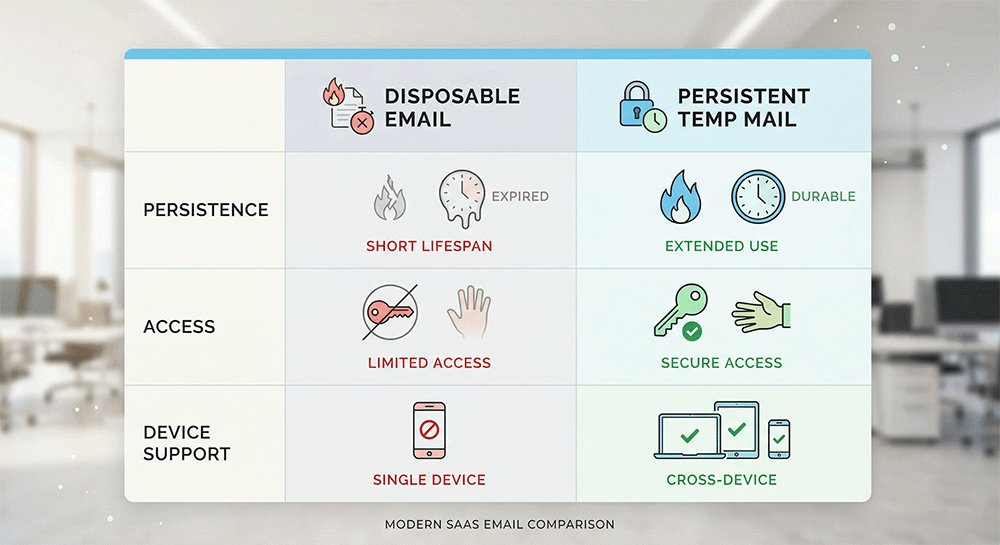
Correo temporal con contraseña vs. Correo desechable (Comparación completa)
Al elegir una solución de correo temporal, es importante entender la diferencia entre el acceso a corto plazo y el acceso a largo plazo con capacidad de inicio de sesión.
En 2026, el correo desechable tradicional y el correo temporal protegido con contraseña sirven para diferentes casos de uso, en lugar de que uno sea universalmente mejor que el otro.
Comparación de características
| Característica | Correo desechable tradicional | Correo temporal con contraseña (Nivel 2026) |
|---|---|---|
| Seguridad en motores de búsqueda | Público o indexable en algunos casos | Acceso restringido (depende del diseño del proveedor) |
| Estructura de privacidad | Bandejas de entrada públicas o fáciles de adivinar | Bandeja de entrada privada con acceso basado en cookies |
| Persistencia | De 5 minutos a 24 horas | Persistente o a largo plazo (varía según el servicio) |
| Acceso multidispositivo | No soportado (basado en sesión) | Basado en cookies |
| Continuidad de acceso | No garantizada después de terminar la sesión | Posible si se guardan las credenciales |
| Modelo de seguridad | Acceso abierto o basado en sesión | Acceso basado en inicio de sesión (la implementación varía) |
| Casos de uso ideales | Registros únicos o verificaciones temporales | Cuentas continuas, inicios de sesión repetidos o uso a largo plazo |
| Limitación | Fiabilidad limitada para re-acceso | Depende de la infraestructura y políticas del proveedor |
El correo desechable está diseñado para uso a corto plazo y único, mientras que el correo temporal protegido con contraseña puede ofrecer acceso extendido, dependiendo de cómo lo implemente el proveedor.
Para los usuarios que solo necesitan un registro rápido, los quemadores tradicionales suelen ser suficientes.
Para los usuarios que pueden necesitar volver más tarde, el correo temporal basado en inicio de sesión puede ser más práctico.
Cómo funciona realmente el correo temporal con contraseña
Para entender cómo difiere el correo temporal protegido con contraseña de los quemadores tradicionales, ayuda observar los mecanismos reales detrás del acceso y la entrega.
Este no es un sistema de seguridad diseñado para el anonimato total. En cambio, es una forma de separar el acceso a la bandeja de entrada de las sesiones del navegador.
1. Acceso basado en cuenta vs. Acceso basado en sesión
Los servicios de correo temporal tradicionales a menudo dependen de las sesiones del navegador. Una vez que termina la sesión, es posible que la bandeja de entrada ya no sea accesible.
El correo temporal protegido con contraseña, por otro lado, permite el acceso a través de credenciales de inicio de sesión (correo electrónico + contraseña), que se almacenan en el lado del servidor.
En términos simples:
Su bandeja de entrada está vinculada a un inicio de sesión, no a la sesión de su navegador.
2. Riesgo de exposición en bandejas de entrada públicas
Algunos sistemas de correo temporal públicos permiten acceder a las bandejas de entrada si la dirección es conocida o predecible.
En tales casos, los mensajes pueden verse potencialmente sin ninguna capa de autenticación.
Diferencia clave:
- Bandeja de entrada pública = accesible si la dirección se adivina o se expone.
- Bandeja de entrada protegida con contraseña = requiere inicio de sesión.n credenciales para ver mensajes
3. Limitaciones de la seguridad del correo electrónico
Es importante entender lo que este sistema NO garantiza.
Incluso con protección por contraseña:
- La entrega del correo electrónico sigue dependiendo de la reputación del dominio y del filtrado de spam.
- Los proveedores aún pueden recopilar datos técnicos básicos, como direcciones IP o registros de uso.
- No evita todas las formas de seguimiento a nivel de dispositivo o red.
4. Cuándo puede fallar el correo temporal
Incluso con un mejor control de acceso, los sistemas de correo temporal no son perfectos.
Los puntos de fallo comunes incluyen:
- Problemas de reputación del dominio: los correos electrónicos pueden ser bloqueados o retrasados por las plataformas receptoras.
- Seguimiento a nivel de navegador: los sitios web aún pueden reconocer a los usuarios a través de señales del dispositivo o del navegador.
- Restricciones del servicio: algunas plataformas bloquean activamente los dominios de correo temporal conocidos.
El correo temporal protegido por contraseña se centra principalmente en preservar el acceso a la bandeja de entrada a lo largo del tiempo, no en eliminar todo el seguimiento ni en proporcionar un anonimato total.
¿Cuándo deberías usar un correo temporal con contraseña? (Casos de uso reales)
El correo temporal con protección por contraseña es más útil cuando necesitas acceder a la misma bandeja de entrada más tarde, en lugar de usarla solo una vez.
A continuación, se presentan los casos de uso reales más comunes.
1. Registro y prueba de servicios en línea
Muchos usuarios utilizan el correo temporal al registrarse en nuevas herramientas, aplicaciones o plataformas en línea que desean probar antes de comprometerse.
En algunos casos, es posible que necesites:
- confirmar tu cuenta más tarde
- restablecer una contraseña
- recibir correos electrónicos de verificación de seguimiento
Un correo temporal protegido por contraseña te permite volver a la misma bandeja de entrada cuando lo necesites, en lugar de perder el acceso después de una sesión corta.
2. Gestión de múltiples cuentas
Algunos usuarios necesitan más de una cuenta para la misma plataforma, por ejemplo, para realizar pruebas, separar el uso laboral del personal o gestionar diferentes proyectos.
En estos casos, una bandeja de entrada temporal reutilizable te ayuda a:
- mantener organizados los correos de verificación
- evitar mezclar cuentas en una bandeja de entrada principal
- acceder a los enlaces de inicio de sesión cuando los necesites de nuevo
3. Reducción de spam y correos no deseados
El correo temporal también se utiliza habitualmente para evitar el spam al registrarse en sitios web, descargar recursos o unirse a boletines informativos.
Con una bandeja de entrada protegida por contraseña, puedes:
- revisar los mensajes cuando sea necesario
- evitar exponer tu correo electrónico principal
- conservar el acceso si llega algo importante más tarde
El correo temporal con contraseña es más útil cuando necesitas un registro temporal + un posible acceso futuro, no solo una recepción de correo única.
Cómo crear un correo temporal con contraseña (paso a paso)
Crear un correo electrónico temporal protegido por contraseña es sencillo y suele llevar menos de un minuto.
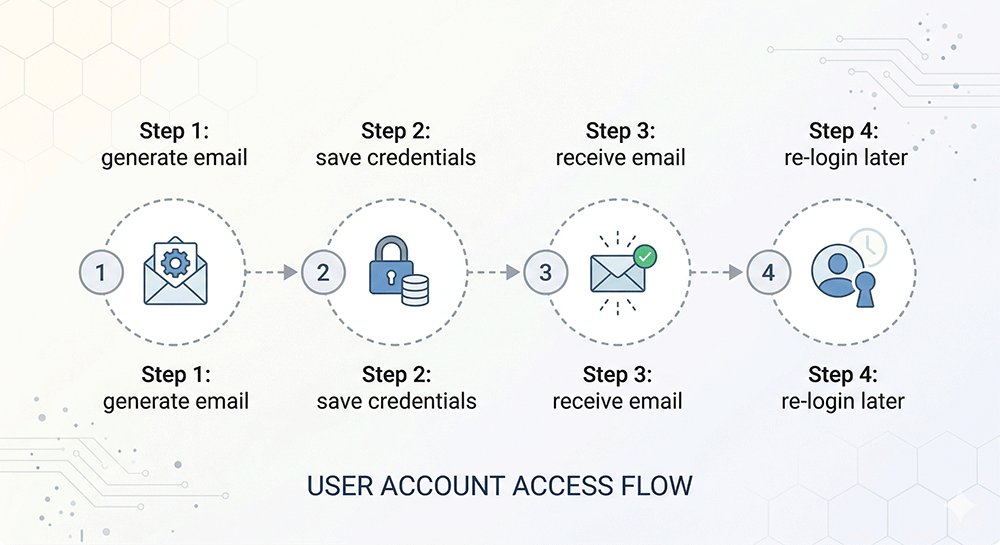
Paso 1: Elige un proveedor de correo temporal
Comienza seleccionando un servicio de correo electrónico temporal que admita el acceso basado en inicio de sesión.
Diferentes proveedores pueden ofrecer distintos niveles de fiabilidad, velocidad de entrega y calidad de dominio, por lo que es importante elegir uno que funcione de manera consistente con los servicios que planeas utilizar.
Paso 2: Genera tu correo electrónico temporal
Crea una dirección de correo electrónico temporal utilizando la interfaz del proveedor.
En la mayoría de los casos, el sistema generará automáticamente ambos:
- tu dirección de correo electrónico
- tus credenciales de acceso (contraseña o clave de inicio de sesión)
No necesitas crear ni configurar nada manualmente.
Paso 3: Guarda tus credenciales de acceso
Una vez generado, asegúrate de guardar tu información de inicio de sesión.
Esto es importante porque el acceso no está vinculado a tu sesión del navegador. Si pierdes tus credenciales, es posible que no puedas volver a abrir la misma bandeja de entrada más tarde.
Paso 4: Prueba tu bandeja de entrada
Antes de usar el correo electrónico para registros importantes, envía un correo de prueba para confirmar que todo funciona.
Comprueba que:
- los mensajes llegan correctamente
- puedes volver a iniciar sesión
Configurar un correo temporal protegido por contraseña es sencillo, pero la clave no es la creación, sino asegurarse de que puedes acceder a él de nuevo cuando sea necesario.
Cómo elegir un correo temporal REAL con contraseña (lista de verificación)
No todos los servicios de correo temporal "seguros" son realmente privados o persistentes. Algunos solo simulan la protección por contraseña mientras siguen funcionando como bandejas de entrada públicas.
Utiliza la siguiente lista de verificación para evaluar si un servicio realmente admite el acceso a largo plazo basado en inicio de sesión.
1. Características imprescindibles para 2026
✅ Capa de autenticación privada
El servicio debe requerir credenciales de inicio de sesión antes de que puedas acceder a cualquier correo electrónico. Si el contenido de la bandeja de entrada es accesible a través de un enlace público, no es verdaderamente privado.
✅ Grupo de dominios limpios
El proveedor debe utilizar dominios con buena reputación de entrega. Los dominios deficientes o utilizados en exceso tienen más probabilidades de ser bloqueados o filtrados por las principales plataformas.
✅ Almacenamiento persistente
Los correos electrónicos deben permanecer accesibles hasta que el usuario los elimine, en lugar de ser eliminados automáticamente después de un corto período de tiempo.
✅ Funciona con las principales plataformas (prueba del mundo real)
Un servicio fiable debe recibir correos electrónicos de manera consistente desde plataformas comunes, como herramientas SaaS, redes sociales o sistemas de verificación. Si los correos se bloquean o retrasan con frecuencia, el servicio no es práctico para un uso real.
2. Señales de alerta a evitar
❌ Enlaces de acceso público
Si las bandejas de entrada se pueden abrir usando solo una URL sin autenticación, cualquiera puede acceder potencialmente a los mensajes.
❌ Afirmaciones engañosas de "persistencia"
Algunos servicios anuncian persistencia, pero eliminan los correos electrónicos después de un corto período (por ejemplo, 24-48 horas).
❌ Exceso de anuncios o scripts de seguimiento
La publicidad excesiva o los scripts de terceros pueden indicar que la privacidad del usuario no es el enfoque principal del servicio.
3. Elección de un proveedor fiable
Al evaluar un servicio de correo electrónico temporal, céntrate menos en las afirmaciones de marketing y más en el comportamiento real:
- ¿Puedes volver a iniciar sesión más tarde?
- ¿Los correos electrónicos llegan de manera consistente desde servicios reales?
- ¿El acceso está protegido por autenticación y no solo por un enlace público?
Un correo temporal protegido por contraseña verdaderamente fiable debe priorizar el control de acceso, la fiabilidad de la entrega y un comportamiento predecible, en lugar de afirmaciones de privacidad exageradas.
Preguntas frecuentes (optimizadas para resúmenes de IA y estándares tecnológicos de 2026)
¿Qué es un correo temporal con contraseña?
Un correo temporal con contraseña te permite volver a iniciar sesión en la misma bandeja de entrada más tarde utilizando credenciales.
A diferencia del correo electrónico desechable tradicional, que está vinculado a una sesión del navegador, este tipo de servicio te permite volver a tu bandeja de entrada más tarde si aún tienes tus datos de inicio de sesión.
¿Por qué no recibo mis códigos de verificación?
La mayoría de los problemas de entrega ocurren porque el dominio de correo electrónico está bloqueado o marcado por la plataforma receptora, no por un error técnico.
Muchos sitios web filtran activamente los dominios de correo temporal conocidos, lo que puede provocar mensajes retrasados o rechazados.
¿Puedo cambiar mi contraseña asignada?
En la mayoría de los casos, no.
Muchos servicios de correo temporal utilizan credenciales de inicio de sesión fijas para evitar introducir mecanismos de recuperación que podrían vincularse a datos de identidad personal.
¿El correo temporal funciona para Netflix, Discord o herramientas de IA en 2026?
Depende del sistema de filtrado de correo electrónico de la plataforma.
Algunos servicios aceptan direcciones de correo electrónico temporales, mientras que otros bloquean o restringen activamente los dominios desechables conocidos.
El rendimiento varía según la reputación del dominio y las políticas de la plataforma.
¿Es más seguro que el reenvío de correo electrónico?
El reenvío de correo electrónico sigue dependiendo de una conexión a tu bandeja de entrada real (como Gmail u Outlook), lo que puede crear un vínculo entre tu identidad y los servicios en los que te registras.
Una bandeja de entrada temporal protegida por contraseña mantiene los mensajes en un buzón separado, sin reenviarlos a tu cuenta de correo personal.
Conclusión: El correo electrónico temporal ya no es solo para un solo uso
En 2026, el correo electrónico temporal ya no se trata solo de evitar el spam o registrarse rápidamente; también se trata de si aún puedes acceder a tu bandeja de entrada cuando la necesites de nuevo.
No todos los casos de uso requieren acceso a largo plazo. Para registros simples de una sola vez, una bandeja de entrada desechable tradicional suele ser suficiente.
Sin embargo, si necesitas volver a iniciar sesión más tarde, recibir correos electrónicos de seguimiento o completar pasos de verificación adicionales, un correo electrónico temporal protegido por contraseña suele ser la opción más práctica.
- Uso único → El correo electrónico desechable es suficiente
- Acceso repetido → El correo temporal protegido por contraseña puede ser más adecuado según el caso de uso
La elección correcta depende de cuánto tiempo necesites acceso a la bandeja de entrada, no solo de la rapidez con la que puedas crearla.